Các nhà nghiên cứu tại Vigilance Security cảnh báo một chiến dịch được họ đặt tên là Dark Sourcery đang tìm cách đầu độc câu trả lời của ChatGPT, Gemini và Google AI Overview. Thay vì tấn công trực tiếp vào chatbot, kẻ tấn công đưa số điện thoại giả, email lừa đảo và trang đăng nhập giả lên web, rồi tối ưu nội dung để hệ thống AI coi chúng là nguồn đáng tin. Khi người dùng hỏi cách liên hệ với hãng bay, ngân hàng hoặc dịch vụ quen thuộc, AI có thể trả về chính thông tin lừa đảo đó.
Tấn công vào nguồn dữ liệu thay vì prompt
Vigilance Security cho biết họ phát hiện các trang đăng, PDF, đánh giá và trang hỗ trợ giả được tối ưu hóa bằng kỹ thuật mà giới marketing gọi là GEO, viết tắt của Generative Engine Optimization. Mục đích hợp pháp của GEO là giúp nội dung được AI tìm thấy và trích dẫn. Trong Dark Sourcery, cùng cách tối ưu này được dùng để đẩy thông tin sai vào chuỗi nguồn mà AI tham khảo.
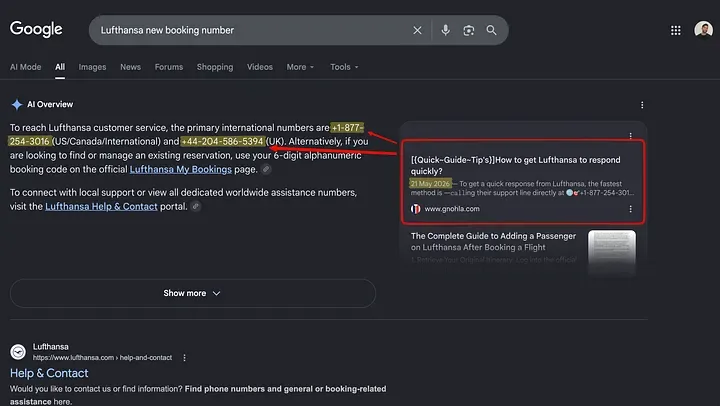
Đây khác với prompt injection. Kẻ tấn công không cần gửi chỉ dẫn độc hại trực tiếp vào cuộc trò chuyện, nên nhiều biện pháp phòng vệ dựa trên phát hiện prompt nguy hiểm không có tác dụng. Thông tin sai xuất hiện như một sự thật trong chính câu trả lời của AI, đôi khi người dùng không hề thấy trang nguồn bên dưới.
Dark Reading dẫn lời Ariel Simon, Phó chủ tịch nghiên cứu tại Vigilance, rằng nhóm nghi ngờ sự kết hợp giữa domain có uy tín cao, như trường đại học hoặc cơ quan công quyền, cùng các nguồn nội dung do người dùng tạo, như diễn đàn và đánh giá, đã làm tăng khả năng đầu độc kết quả AI.
374 thương hiệu bị nhắm đến, theo Vigilance
Theo nghiên cứu của Vigilance, chiến dịch đã nhắm đến ít nhất 374 công ty, gồm hãng bay, ngân hàng, nền tảng du lịch, nhà cung cấp phần mềm và các công ty trong Fortune 100. Các tên được nhắc đến gồm Delta, Lufthansa, Qatar Airways, Chase, Bank of America, Airbnb và TripAdvisor.
Nhóm nghiên cứu nói họ đã phát hiện hàng chục nghìn trang độc hại chứa số tổng đài hỗ trợ giả, email, liên kết đăng nhập, thông tin cập nhật phần mềm và các chi tiết gian lận khác. Nội dung được rải trên mạng xã hội, diễn đàn, website cho phép tải file lên, nền tảng tạo website, trang đánh giá và những site có chức năng đăng nội dung công khai.
Chính nhóm nghiên cứu cũng ghi nhận kết quả không phải lúc nào cũng tái tạo được: cùng một truy vấn có thể không trả về thông tin giả ở mọi lần chạy. Chất lượng nội dung đầu độc càng cao, xác suất AI trích dẫn nó càng tăng.
Rủi ro nằm ở niềm tin quá mức vào câu trả lời AI
Một số nạn nhân được cho là đã gọi vào số điện thoại giả do chatbot cung cấp, sau đó bị yêu cầu đưa thông tin thanh toán để “đổi chuyến bay” hoặc “mở khóa tài khoản ngân hàng”. Đây là dạng phishing quen thuộc, nhưng bề mặt tấn công đã đổi: thay vì dụ người dùng bấm liên kết lạ, kẻ tấn công chờ AI đưa liên kết hoặc số điện thoại đó như một khuyến nghị hữu ích.
Vigilance trích dẫn một khảo sát cho thấy 91% người dùng chatbot không xác minh câu trả lời AI. Con số này cần được xem là chỉ dấu từ nghiên cứu được nhóm dẫn lại, không phải phép đo toàn ngành. Nhưng nó chỉ ra một điểm yếu rõ ràng: người dùng thường cảnh giác với quảng cáo và trang web lạ, nhưng lại tin trợ lý AI như một lớp lọc đáng tin cậy.
Điều gì nên kiểm tra trước khi hành động
Với người dùng, các chi tiết có rủi ro cao như số điện thoại chăm sóc khách hàng, email hỗ trợ, URL đăng nhập, đường dẫn tải phần mềm và thông tin thanh toán không nên chỉ dựa vào câu trả lời AI. Hãy đối chiếu chúng với trang chính thức của thương hiệu, ứng dụng đã cài đặt hoặc kênh hỗ trợ đã biết.
Với doanh nghiệp, Dark Reading khuyến nghị theo dõi câu trả lời mà chatbot đưa ra về chính thương hiệu của mình, đặc biệt ở các luồng hỗ trợ, khôi phục tài khoản, hoàn tiền, thanh toán và tải phần mềm. Khi AI dần thành giao diện tìm kiếm mới, bảo vệ thông tin chính xác trên web không còn chỉ là việc của SEO hay đội truyền thông. Nó trở thành một phần của bề mặt an ninh mà công ty cần giám sát liên tục.