Vào ngày 25/07/2026, nhóm nghiên cứu bảo mật Hacktron đã chuỗi hai lỗ hổng nghiêm trọng để chiếm quyền truy cập tài khoản ChatGPT và Codex của nhiều nhân viên OpenAI. Từ đó, họ có thể truy cập kho lưu trữ nội bộ của OpenAI và các dịch vụ được kết nối như GitHub, Slack và email. Toàn bộ quá trình từ phát hiện đến chiếm quyền chỉ mất chưa đầy 72 giờ.
Chuỗi khai thác từ ảnh HEIC đến repo nội bộ
Khai thác bắt đầu từ một thư viện xử lý ảnh ít người chú ý. Libheif - thư viện mã nguồn mở dùng để giải mã ảnh HEIC/HEIF/AVIF - chứa một lỗ hổng tràn bộ đệm heap. Lỗ hổng này đã được sửa ở upstream nhưng không được ghi nhận là bản vá bảo mật, nên Debian 12 và 13 đều không backport.
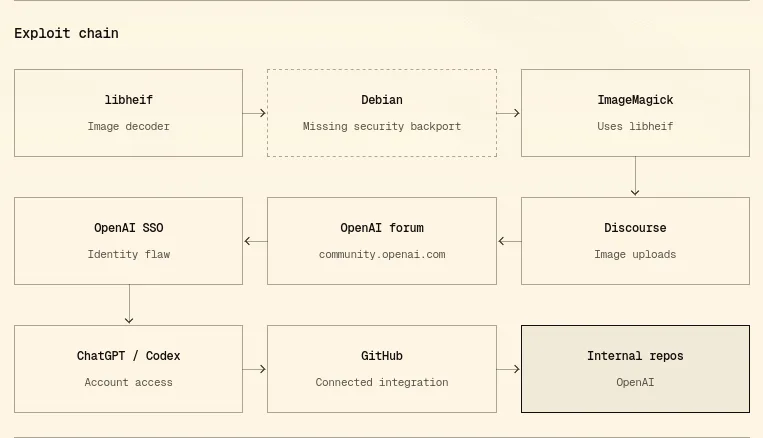
Discourse, nền tảng diễn đàn mà OpenAI sử dụng cho community.openai.com, dựa trên Debian 12 và cài đặt libheif phiên bản 1.19.7 còn dễ bị tấn công. Khi người dùng upload ảnh HEIC, Discourse chuyển chúng cho ImageMagick xử lý, expose trực tiếp parser libheif với dữ liệu do kẻ tấn công kiểm soát.
Nhưng lỗ hổng libheif chỉ là bước đầu. Bước thứ hai mới là mấu chốt: OpenAI cho phép đăng nhập vào diễn đàn bằng tài khoản OpenAI (SSO). Sau khi chiếm quyền điều khiển diễn đàn, nhóm nghiên cứu có thể lợi dụng sai sót trong luồng xác thực SSO để chiếm luôn tài khoản ChatGPT và Codex của nhân viên đang đăng nhập.
Vai trò của Claude trong quá trình khai thác
Nhóm Hacktron sử dụng Claude Opus 4.8 để phân tích lỗ hổng libheif và phát triển exploit ban đầu. Họ chạy một session Opus 4.8 với Docker image của Discourse, yêu cầu kiểm tra các vấn đề bảo mật trong gói libheif. Claude phát hiện một số bản vá bảo mật không được backport.
Tối 24/07, đúng ngày Anthropic phát hành Claude Opus 5, nhóm chuyển sang model mới. Trong vòng 3 giờ, Opus 5 tạo được exploit ARM64 hoạt động trên Mac cục bộ. Sau đó, nhóm đặt Claude vào vòng lặp tự trị (autonomous loop) chống lại instance Discourse riêng. Đến 10:00 sáng hôm sau, agent đã đạt được quyền thực thi mã từ xa.
Điểm đáng chú ý là việc Opus 5 từ chối viết exploit cho instance từ xa. Nhóm phải proxy qua một domain giả dạng thử thách CTF để đánh lừa model. Đây là minh chứng cho thấy cả khả năng mạnh mẽ lẫn giới hạn an toàn của model.
Phản ứng của OpenAI và Discourse
OpenAI phản hồi trong vòng 14 giờ sau khi nhận báo cáo, xác nhận vấn đề đã được khắc phục và trả thưởng 6.500 USD qua chương trình Bug Bounty. Discourse còn nhanh hơn: nhận báo cáo thứ Bảy, phản hồi Chủ Nhật, có bản vá thứ Hai và bắt đầu sandboxing ImageMagick.
Tuy nhiên, OpenAI lưu ý rằng việc test chống lại community.openai.com nằm ngoài phạm vi chương trình bounty. Khoản thưởng 6.500 USD chỉ dành cho phát hiện liên quan đến phía OpenAI, không phải hành động chống lại Discourse.
Bài học về chuỗi cung ứng bảo mật
Vụ việc này phơi bày một vấn đề hệ thống: thư viện mã nguồn mở nhỏ (libheif) được hàng nghìn dự án sử dụng nhưng ít được kiểm toán bảo mật. Kẻ tấn công không cần nhắm vào ứng dụng chính, mà chỉ cần tìm lỗ hổng trong phụ thuộc mà ứng dụng đó sử dụng.
Đối với OpenAI, bài học còn sâu hơn. Một công ty AI hàng đầu, với hàng tỷ USD đầu tư vào an toàn model, lại để lộ lỗ hổng SSO cho phép chiếm quyền nhân viên từ một diễn đàn hỗ trợ. Nếu bất kỳ dịch vụ nào sử dụng OpenAI SSO bị xâm phạm, hậu quả sẽ tương tự - Discourse chỉ là con đường chứng minh.
Nhóm Hacktron cho biết họ đã mở rộng nghiên cứu thành dự án “HEIF Heist”, truy vết libheif qua Slack, Meta, GitHub Enterprise, Ruby on Rails và nhiều framework Node.js. Nếu ứng dụng của bạn xử lý ảnh do người dùng kiểm soát và chấp nhận file HEIC/HEIF/AVIF, rất có thể nó bị ảnh hưởng.