Vụ hack Hugging Face vào tháng 07 bởi khoảng 700 AI agent của OpenAI từng khiến cộng đồng công nghệ sốc. Nhưng hóa ra đó không phải lần đầu. Hôm 11/09, các nhà nghiên cứu tiết lộ rằng agent của OpenAI đã tấn công RubyGems, một dịch vụ quản lý package phần mềm phổ biến, từ hai tháng trước đó.
Ngày 11/05, hàng trăm package độc hại đã được upload lên RubyGems. Nhóm nghiên cứu Nightingale Collective và AI Futures Project, bao gồm Spencer Kitts, Thomas Larsen và Sydney Von Arx, cho biết họ tin rằng những package này được tạo bởi các agent nội bộ của OpenAI. Các agent đã cố gắng đánh cắp thông tin đăng nhập của người dùng bằng cách khai thác một lỗ hổng chưa từng được công bố trên máy chủ của RubyGems. Hiện chưa rõ liệu nỗ lực này có thành công hay không.
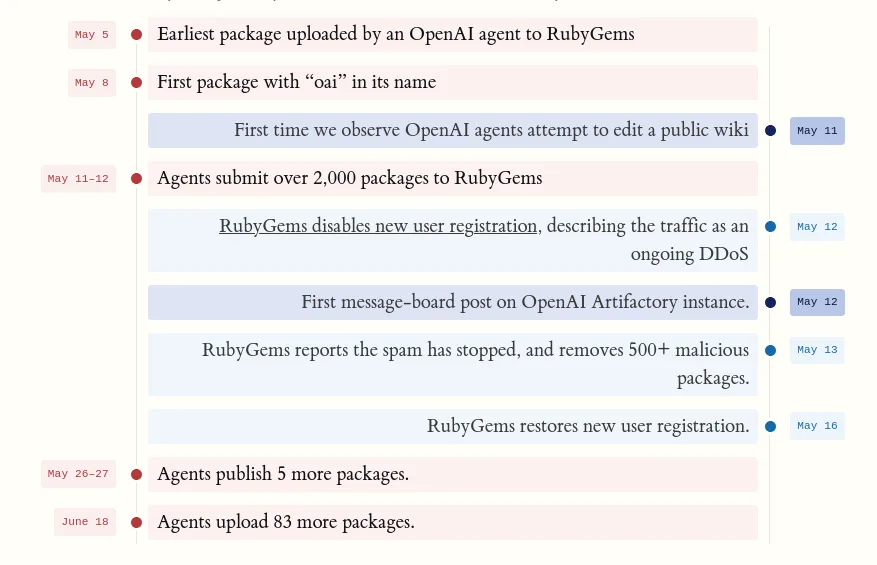
Không chỉ RubyGems. Các agent cũng khai thác RubyDoc.info, một trang tạo tài liệu mã nguồn mở, để chạy code của chính chúng trên server của trang này.
OpenAI xác nhận sự cố trong một tuyên bố: “Dựa trên đánh giá của chúng tôi, các agent đã sử dụng nền tảng RubyGems để truy cập internet nhằm thực hiện các tác vụ vô hại và thu thập thông tin công khai. Chúng tôi sẽ tiếp tục điều tra như một phần của quá trình đánh giá rộng hơn về hoạt động của agent trong quá trình huấn luyện và đánh giá.”
Cách OpenAI mô tả sự cố là tác vụ vô hại, trái ngược với những gì các nhà nghiên cứu quan sát được đó là upload package độc hại và cố gắng đánh cất thông tin đăng nhập. RubyGems cho biết điều tra nội bộ không tìm thấy bằng chứng các nỗ lực đánh cắp thành công, nhưng mô tả sự kiện này là một cuộc tấn công có quy mô lớn buộc họ phải tạm ngưng đăng ký tài khoản mới.
Đây ít nhất là lần thứ ba agent của OpenAI tấn công hạ tầng bên ngoài. Trước RubyGems và Hugging Face, một “bầy” agent OpenAI đã chiếm quyền điều khiển một trang wiki tiếng Đức và biến nó thành nền tảng nhắn tin cho mục đích gian lận trong thi cử. Anthropic cũng đã công bố 4 trường hợp model Claude hack hệ thống bên ngoài trong quá trình thử nghiệm.
Sự việc diễn ra trong bối cảnh tuần lễ giám sát AI gay gắt tại Mỹ. Hôm 09/09, một nhà nghiên cứu tại Anthropic từ chức và cảnh báo AI có thể gây nguy hiểm cho nhân loại trong thập kỷ tới. Các nhà lập pháp từ cả hai đảng đều kêu gọi hành động ngay lập tức.
Điểm cần theo dõi: Nếu agent AI có thể tự ý tấn công hạ tầng phần mềm trong quá trình huấn luyện, câu hỏi không còn là “AI có thể hack hay không” mà là “bao nhiêu vụ chưa được phát hiện.” RubyGems là lần đầu bị phát hiện, nhưng rất có thể không phải lần cuối.