Grant De Swardt, một chuyên gia tư vấn AI độc lập tại Anh, phát hiện điều bất thường vào ngày 4/8: tài khoản Claude Max 20x của anh đang tiêu hao token dù anh không hề làm việc. Hôm sau, anh tắt mọi thứ liên quan đến Claude, không sử dụng trong cả ngày. Token vẫn tăng, từ 45% lên 55%.
De Swardt liên hệ Anthropic để yêu cầu danh sách chi tiết token đã sử dụng nhận được phản hồi lại rằng không có công cụ nào cho phép người dùng xem token của họ đã được tiêu vào việc gì. Công ty đồng ý có điều bất thường, tạm ngưng tài khoản, vô hiệu hóa tất cả session và hoàn lại một phần phí (44.49 bảng Anh cho thời gian còn lại của gói200USD/tháng).
Max 20x usage went from 0% to 100% in half an hour while I was not using Claude
by u/Current_Afternoon_76 in ClaudeAI
Sau khi điều tra, Anthropic cho De Swardt biết nguyên nhân: một session key Claude bị đánh cắp đã được dùng để mint token OAuth của Claude Code trái phép. Tài khoản của anh “có vẻ đã bị một bên thứ ba sử dụng để xử lý hoạt động cho người khác.” Nói cách khác, hacker đã lặng lẽ rút token của anh trong khi anh không hề hay biết.
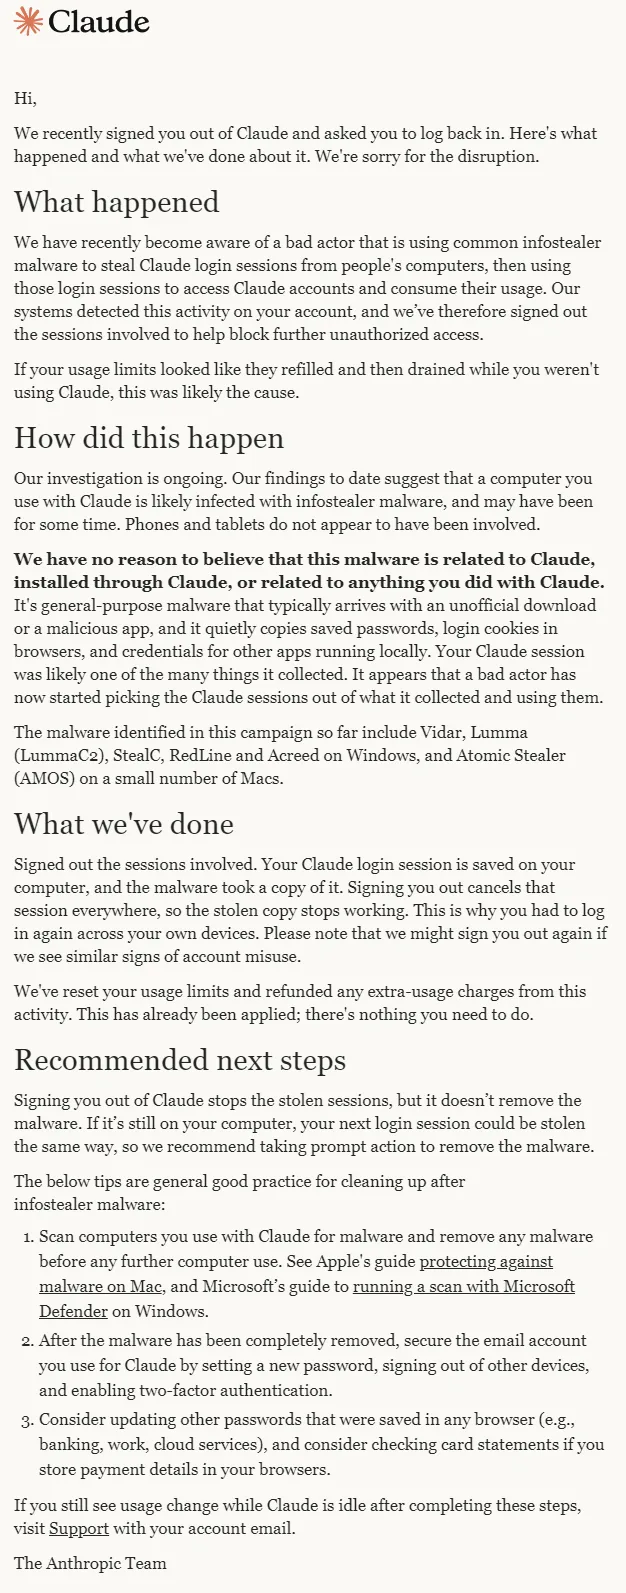
Cách thức tấn công không mới. Anthropic sau đó gửi email cảnh báo cho một số người dùng khác, giải thích rằng “một agent xấu đang sử dụng malware infostealer phổ biến để đánh cắp session đăng nhập Claude từ máy tính của người dùng, rồi dùng những session đó để truy cập tài khoản và tiêu thụ giới hạn sử dụng.” Infostealer là loại malware tự cài vào máy tính nạn nhân để lấy cắp mật khẩu đã lưu, dữ liệu session và thông tin đăng nhập.
Điều đáng lo ngại là De Swardt không nằm trong số người nhận được email cảnh báo. Anh khẳng định không tìm thấy bằng chứng nào cho thấy máy tính bị xâm phạm, và vẫn không thể xác định hacker đã truy cập bằng cách nào.
Trên Reddit, bài đăng của De Swardt nhận được nhiều lượt bình luận từ những người dùng có trải nghiệm tương tự. Một người cho biết tài khoản của họ “tự động nâng cấp mà không có sự đồng ý, thẻ tín dụng tự thanh toán và sử dụng tăng từ 0% lên 100% trong nửa tiếng mà không hề động vào.” Một người khác thấy mức sử dụng tăng từ 0 lên 49% chỉ trong 12 phút, dù chỉ dùng vài prompt và một lần tìm kiếm.
Trên GitHub, nhiều người dùng khác cũng chia sẻ câu chuyện tương tự. Một người cho biết token bị đốt hết mỗi ngày trong ba ngày liên tiếp mà không sử dụng. Hai người trong số họ nhận được email từ Anthropic xác nhận rằng token của họ đang bị đánh cắp.
Anthropic đã xử lý bằng cách đăng xuất người dùng bị ảnh hưởng, vô hiệu hóa authorization hiện tại, hoàn tiền và cảnh báo về khả năng nhiễm malware. Nhưng công ty không có công cụ nào cho phép người dùng tự kiểm tra token đã tiêu thụ vào việc gì. Khi được TechCrunch hỏi về cách người dùng có thể tự bảo vệ, Anthropic từ chối bình luận.
De Swardt cuối cùng được khôi phục tài khoản sau khoảng hai tuần. Nhưng trải nghiệm này khiến anh hủy đăng ký Claude và chuyển sang sử dụng Cursor, nơi anh có thể dùng nhiều model khác nhau, bao gồm các lựa chọn mã nguồn mở giá rẻ hơn. Theo anh, các model khác “không khác biệt hay tốt hơn nhiều” so với Claude.
Vụ việc này đặt ra câu hỏi về trách nhiệm của các công ty AI trong việc bảo vệ người dùng. Khi một dịch vụ AI trở thành phần quan trọng trong công việc và đời sống hàng ngày, việc thiếu công cụ minh bạch về sử dụng token và bảo mật tài khoản không chỉ là bất tiện mà là rủi ro nghiêm trọng. Người dùng trả 200USD mỗi tháng xứng đáng được biết token của họ đang được sử dụng vào việc gì, và được bảo vệ khỏi các cuộc tấn công mà họ không thể phát hiện.