Song song với đà tăng trưởng kỷ lục của Bitcoin trong tháng 9/2026, bức tranh an ninh mạng của thị trường crypto lại diễn biến đầy u tối. Theo báo cáo từ CoinDesk dẫn nguồn từ CertiK, ngành tài sản mã hóa đã gánh chịu thiệt hại lên đến 1,27 tỷ USD từ 247 sự cố bảo mật chỉ riêng trong quý 3, đưa tổng số tiền bị đánh cắp từ đầu năm lên mức 2,68 tỷ USD.
Đáng chú ý, tháng 9 đã lập đỉnh mới về quy mô thiệt hại trong năm 2026 khi ghi nhận 99 vụ tấn công (mức cao nhất kể từ tháng 2/2025) với tổn thất kỷ lục 768,5 triệu USD. Cập nhật mới nhất tính đến ngày 02/10 từ CertiK thậm chí cho thấy con số còn vượt mức trên: quý 3 có tới 249 sự cố gây thất thoát 1,27 tỷ USD, tương ứng với mức tăng 54,4% về giá trị thiệt hại và 13,7% về số lượng vụ so với quý 2 (819,4 triệu USD từ 219 sự cố). Sự lệch nhau giữa các báo cáo xuất phát từ việc hệ thống dữ liệu được cập nhật bổ sung sau thời điểm xuất bản; do đó, mức thiệt hại thực tế của quý 3 được xác định rơi vào khoảng 1,26 đến 1,27 tỷ USD.
Phần lớn thiệt hại đến từ đúng một kiểu tấn công
Xét về cấu trúc tổn thất trong tháng 9, sự phân bổ diễn ra hết sức lệch lạc: khai thác lỗ hổng hợp đồng thông minh trở thành nguyên nhân cốt lõi khi chiếm đến 95,5% tổng thiệt hại (tương đương 737,6 triệu USD). Ngược lại, những hình thức còn lại chiếm tỷ lệ rất khiêm tốn: đánh mất khóa riêng tư chỉ chiếm 1,8%, rủi ro từ ví chiếm 1,5%, và các vụ lừa đảo xấp xỉ 0,8%.
Tuy nhiên, bức tranh lại xoay chiều khi xét trên tiêu chí số lượng vụ việc. Mặc dù lỗ hổng hợp đồng thông minh vẫn dẫn đầu với 60 vụ, nhưng các hình thức lừa đảo, đánh cắp ví hay chiếm đoạt khóa riêng lại chiếm tỷ trọng cao hơn hẳn so với giá trị thiệt hại mà chúng gây ra. Tình trạng này phản ánh thực tế rằng đa số sự cố xảy ra rải rác ở quy mô nhỏ, và bức tranh tổng thể bị tác động mạnh bởi một vài thương vụ xâm nhập quy mô đặc biệt lớn.
Điển hình là hai đại án lớn nhất tháng đã gom tới hơn 90% tổn thất toàn ngành: sự cố tại Bitget (387,5 triệu USD) và Liquid Network (318,7 triệu USD). Mức độ thiệt hại giảm sâu kể từ vị trí thứ ba, chẳng hạn vụ việc liên quan đến ví Safe sử dụng rsETH chỉ ghi nhận khoảng 7,8 triệu USD. Sự chênh lệch lớn này làm rõ nhận định từ CoinGecko: top 10 vụ tấn công nghiêm trọng nhất đã nắm giữ tới 72,5% tổng số tiền bị mất trong khoảng thời gian được nghiên cứu.
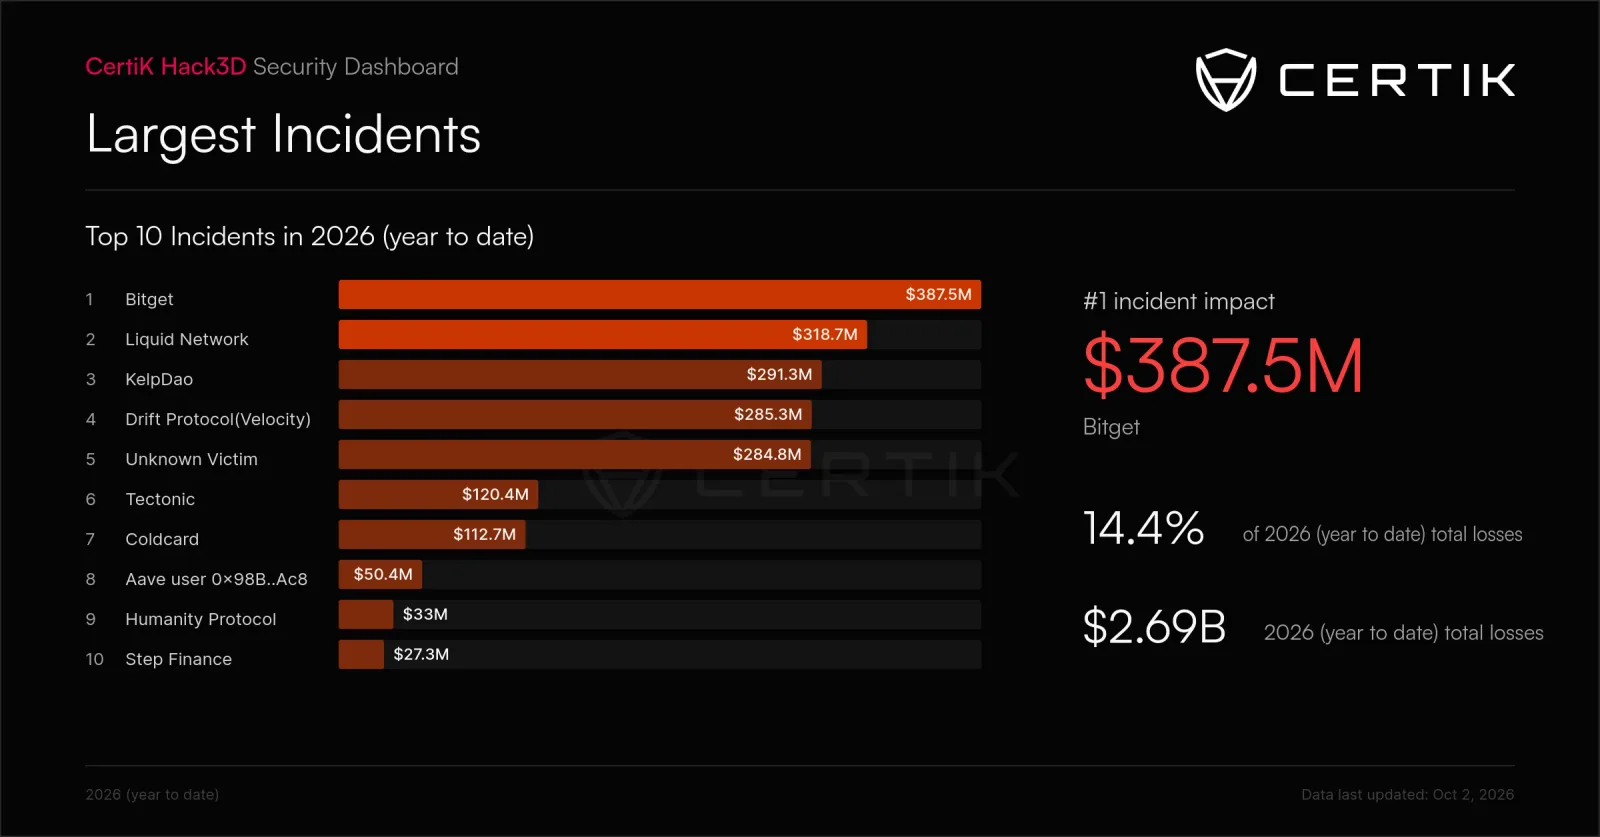
Trường hợp của Bitget đã được đề cập trước đó, bao gồm thông tin ví nóng bị rút 387,5 triệu USD hôm 25/09 và phản hồi từ chối đóng băng dòng tiền từ THORChain ngày 29/09. Dù vậy, báo cáo mới nhất từ CertiK bổ sung chi tiết đáng chú ý: Bitget chính thức leo lên vị trí dẫn đầu, trong khi Liquid Network bất ngờ xuất hiện ở vị trí thứ hai với gần 318,7 triệu USD, một sự cố ít được báo giới đề cập trong các bản tin an ninh mạng tuần qua.
Bảo hiểm nhỏ đi trong khi rủi ro lớn lên
Bên cạnh quy mô tổn thất, năng lực tài chính ứng phó hậu sự cố mới là khía cạnh đáng lo ngại hơn. Theo công bố ngày 27/08 trong báo cáo State of Crypto Security 2026 từ CoinGecko, quy mô bảo hiểm on-chain đang vận hành đã thu hẹp 20,2%, sụt giảm từ 163,2 triệu USD xuống 130,2 triệu USD.
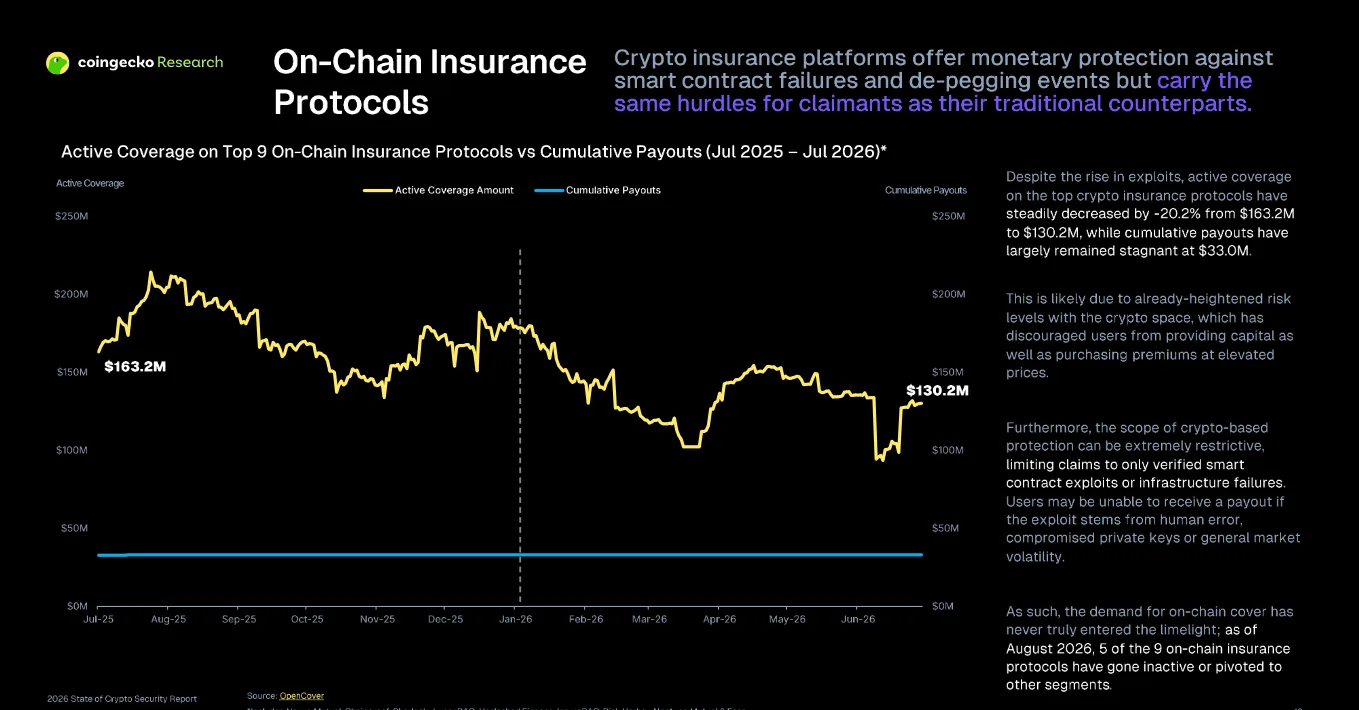
Sự thiếu hụt này lộ rõ khi so sánh trực tiếp với tổng mức thiệt hại: giai đoạn từ tháng 1/2025 đến tháng 7/2026 ghi nhận 3,63 tỷ USD thất thoát qua 245 vụ việc, song giá trị bảo hiểm thực tế bồi thường chỉ dừng lại ở con số khiêm tốn khoảng 33 triệu USD. Tỷ lệ bao phủ bảo hiểm vỏn vẹn 0,9% tổn thất. Hệ quả là 5/9 giao thức bảo hiểm on-chain trong danh mục theo dõi của CoinGecko đã buộc phải ngừng hoạt động hoặc chuyển hướng sang lĩnh vực khác.
Thực trạng trên xuất phát từ các nguyên nhân cốt lõi: chi phí bảo hiểm đắt đỏ, sự khan hiếm của các bên sẵn sàng cung cấp nguồn vốn chấp nhận rủi ro, cùng thách thức bảo vệ loại tài sản vốn là mục tiêu tấn công hàng đầu của hacker. Thêm vào đó, phạm vi bảo vệ bị hạn chế do nhiều điều khoản loại trừ: hầu hết hợp đồng bảo hiểm crypto không chi trả cho rủi ro lừa đảo, mất khóa riêng, lỗi vận hành từ nhân sự hay sự biến động giá cả.
Chính vì vậy, các sàn giao dịch quy mô lớn đã tự xây dựng cơ chế bảo vệ riêng. Tiêu biểu như Binance duy trì quỹ tự bảo hiểm khoảng 1,16 tỷ USD, vượt gấp gần 9 lần quy mô của toàn bộ thị trường bảo hiểm onchain. Dù vậy, phương án tự bảo chứng này đòi hỏi tiềm lực tài chính rất mạnh. Đối với các sàn nhỏ, giao thức DeFi hay dự án mới thành lập, những đơn vị không sở hữu nguồn dự phòng tỷ USD, việc thiếu vắng vùng đệm tài chính khiến họ gần như không có điểm tựa bảo vệ khi đối mặt với các đợt khai thác lớn.
AI đang rút ngắn thời gian người có thể vá lỗi
Bên cạnh các số liệu thống kê, khía cạnh đáng lưu ý nhất trong báo cáo của CoinDesk chính là yếu tố tốc độ. Theo ông Oliver Carding, Giám đốc Tiếp thị tại Tesseract Group, mối lo ngại lớn nhất trong dài hạn nằm ở việc các công cụ trí tuệ nhân tạo đang tự động hóa quá trình truy tìm lỗ hổng hợp đồng thông minh. Quy trình từng tiêu tốn nhiều tháng của một chuyên gia dày dạn kinh nghiệm giờ đây bị thu hẹp đáng kể, khiến thời gian để các đơn vị kịp khắc phục sự cố trước khi bị đối tượng xấu khai thác trở nên cực kỳ ngắn ngủi.
Nguy cơ này cũng được hai tổ chức độc lập cảnh báo. Phía CertiK nhận định tình hình đe dọa an ninh mạng đang biến chuyển vô cùng nhanh chóng. Trong khi đó, Blockaid cho rằng các đợt tấn công nhắm vào agent AI bằng phương thức chèn chỉ dẫn ẩn (prompt injection) sẽ trở thành hướng xâm nhập phổ biện nhất, do kỹ thuật này có thể điều khiển agent thực hiện hành vi đi ngược lại lợi ích của người dùng.
Nhìn từ bên ngoài, đây mới chính là trọng tâm cần theo dõi sát saa. Mặc dù quý 3/2026 vẫn mang đặc trưng của những vụ tấn công truyền thống, nơi thiệt hại tập trung vào một vài thực thể và hợp đồng lớn, nhưng bức tranh quý 4 đứng trước nguy cơ thay đổi lớn. Đó là khi tỷ lệ thu hồi tài sản vẫn quá khiêm tốn, kẻ tấn công ngày càng tối ưu hóa AI để phát hiện lỗ hổng, còn lá chắn bảo hiểm đã suy giảm đến mức khó lòng chống chịu thêm những biến cố nghiêm trọng mới.